Te is gondolkodtál már azon, miért tudják az elektronikai eszközeid, mikor és milyen reklámot kell bedobniuk? Otthon okostévétek van? Cikkünk egy YouTube-videó lefordítása és összegzése, amiből megtudhatod, a cégek hogyan élnek vissza az adataiddal, hogyan birtokolják azt, amiért te egyszer már fizettél, és hogyan nehezítik meg a dolgod, hogy könnyebben jussanak az adataidhoz.
A cégek lehallgatnak. Ez a gondolat nem új, sokszor hallhattuk már, mégis sokan el sem tudják képzelni ennek a folyamatát. A megfigyelés átalakult, már nem ügynökök hallgatóznak egy furgonból, és nem is kell lehallgató készüléket rejteni a villanykapcsoló alá. A technológiai fejlődés, amit a techcégek az elmúlt évtizedben megpróbáltak eladni nekünk, olyan lehetőségeket nyitott a megfigyelés terén, amire véleményem szerint túl későn jöttünk rá. A megfigyelés rendszere átalakult, ez az, amit be fogunk mutatni.
Az LG ACR technologiája követi a felhasználó tevékenységét, ezzel adatokat gyűjt és értékesít más cégeknek. A régi szlogenjük, amit a videóban is láthatsz, a cikk írásakor már a Cross-Device kategória alatt található. A nappalid birtoklása még mindig fellelhető.
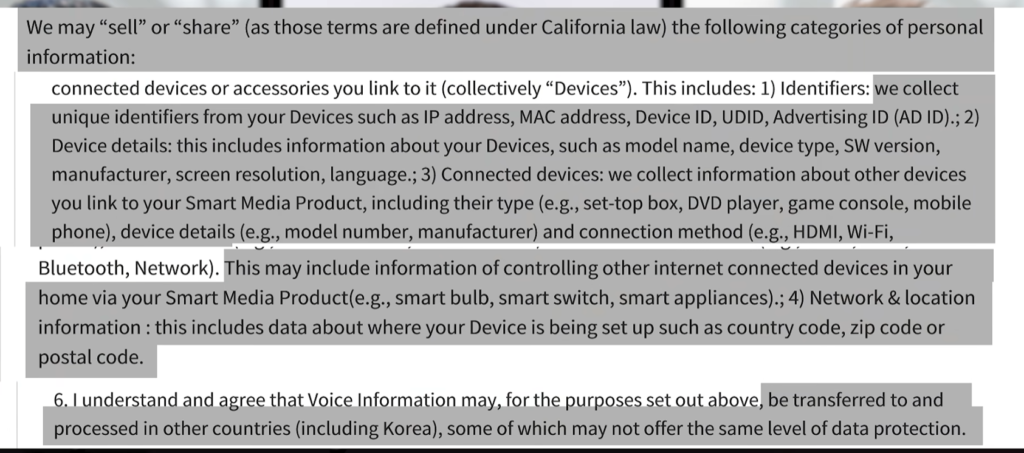
Serge Matta, az LG Ad Solution (“hirdetési megoldások”) elnöke volt az első, aki az LG vezetői közül azt nyilatkozta, valójában ők a tulajdonosai a tévédnek “We own the glass” (“Miénk az üveg”). De mi is az LG Ad Solutions? Egy privát cég, amit az LG tulajdonol. A cég az adataiddal kereskedik, amit használat közben szereznek. Ilyenek például a MAC-cím, IP-cím, UDID, az eszközöd típusa, SW verziója, gyártója és a nyelvbeállítása. Ha másik terméket szeretnél hozzákapcsolni a Smart Media Producthoz, mint például egy DVDlejátszót, konzolt vagy egyéb okos háztartási eszközt, mint égőt, hűtőt, stb., akkor vigyázz, mert ezekről az eszközökről is adatokat fog listázni a termék.
Mattáról még tudni érdemes, hogy 10 évre eltiltották nyilvános cég vezetésétől, miután a SEC (Amerikai Értékpapír- és Tőzsdefelügyelet) 5,7 millió dolláros bírsággal büntette: a Comscore nevű céggel 50 millió dollárral félrevezették a befektetőket.
De hogy működik az adatgyűjtés? A cég automatizált szoftverrel audió vagy vizuális adatot gyűjt, amit később egy digitális ujjlenyomattá alakítanak a szerveren. Ez csak azért probléma, mert ezekért a termékekért több százezret fizetünk, azért, hogy később a megszerzett adatainkat eladhassák, ezzel jóval nagyobb bevételre téve szert.
A Gamers Nexus alkotója találkozik Wendellel a Level1Techs alkotójával, és vesznek egy új LG tévét hogy meghekkeljék. Ahogy a videóban szereplők is említik, az, hogy csak kihúzod az internetkábelt, nem elég. És valószínűleg az sem megoldás, ha csak monitorként használod. Arra is kitérnek, hogy az internet szolgáltatód, mint az amerikai Comcast telekommunikációs cég, néha dupla SSID-vel működnek, amik lehetővé tesznek egy nyilvános Wifi elérési pontot a saját otthoni routeredről, amire, ha okos tévéd van, az meg is próbál automatikusan csatlakozni. Ez márkától függetlenül is probléma lehet.
Aaron, aki egy robotikával támogatott általános sebész, mivel az egészségügynek itthon és külföldön egyaránt komoly adatvédelmi szabályai vannak, jogosan teszi fel a kérdést, hogy mi történik, ha egy pácienssel beszél telefonon, és az LG tévé végighallgatja? Mi történik akkor, ha az orvos maga egy LG terméket használ? Hogyan vannak megvédve a beteg adatai?
De miért is probléma ez? A legrosszabb esetben egy lehallgató eszközzé alakul a tévénk, amivel információt nyernek ki a környezetünkből, legyen az az otthonunk vagy a munkahelyünk. Mindemellett a támadók használhatják bejutási lépcsőnek, mert kommunikál minden eszközzel, ezzel rálátva egy szélesebb hálózatra. A videó egy széleskörű felhívás, hogy olyan törvények jöjjenek létre, amelyek képesek fellépni az ilyen technológiák ellen. Ha az első gondolatod, hogy szimplán csak szoftvert cserélsz a tévéden, sajnos nem lehetséges, mert a DMCA 1201-es paragrafusa szerint, ha megkerülöd a digitális zárat, akkor egy copyright bűntényt követsz el.
De hogy működik az ACR? Mint már említettük, a program adatokat gyűjt és ezeket egy digitális ujjlenyomattá konvertálja, amit később összevetnek a saját média-adatbázisukkal. Az LG saját szavaival élve: “Tudjuk, hogy ki tartozik az LG háztartáshoz, milyen eszközök vannak ott, milyen dolgokat néznek a tévén, és hogy ezt hogyan tudjuk a telefonhoz kötni. Tudjuk, hogy melyik háztartás milyen streaming szolgáltatókért fizet, ezzel segítve partnereinket.” Ez azt jelenti, hogy ha tévénézés közben telefonozol, akkor az adásokat megszakító hirdetések feljöhetnek a telefonképernyődön is.. Ha úgy gondolod, hogy el tudsz menekülni az LG tévék elől, nehéz dolgod lesz, mert nagyon sok helyen használják: hotelekben, bárokban, esetleg orvosoknál (bár utóbbi nem fenyeget minket Magyarországon). Viszont ha vállalkozásod van, vagy csak irodában dolgozol és a munkahelyeden egy LG tévé lóg, benne van a pakliban, hogy a készülék bizalmas adatot rögzít. Nem azt állítjuk, hogy az összes LG tévé lehallgatna, csupán arra hívnám fel a figyelmet, hogy amit a srácok a tévéjükön találtak, az potenciális veszélyforrás lehet, ha valaki pályázik az adataidra.
Hatalmas az adatok listája, amit a tévé lekövet (lásd kép). Amint a tévét bekapcsolták, az eszköz feltérképezte a hálózatot, majd 36 eszközt talált. Ez a lista tartalmazott termék speciális sorszámot, egyedi neveket, belső IP-címeket, a legfélelmetesebb viszont, hogy a tévé felismerte, hogy a srácok egyik számítógépe TeamViewert használ. Több kolléga telefonját és felhasználónevét is listázta. És felismerte az irodában lévő termoszt is.
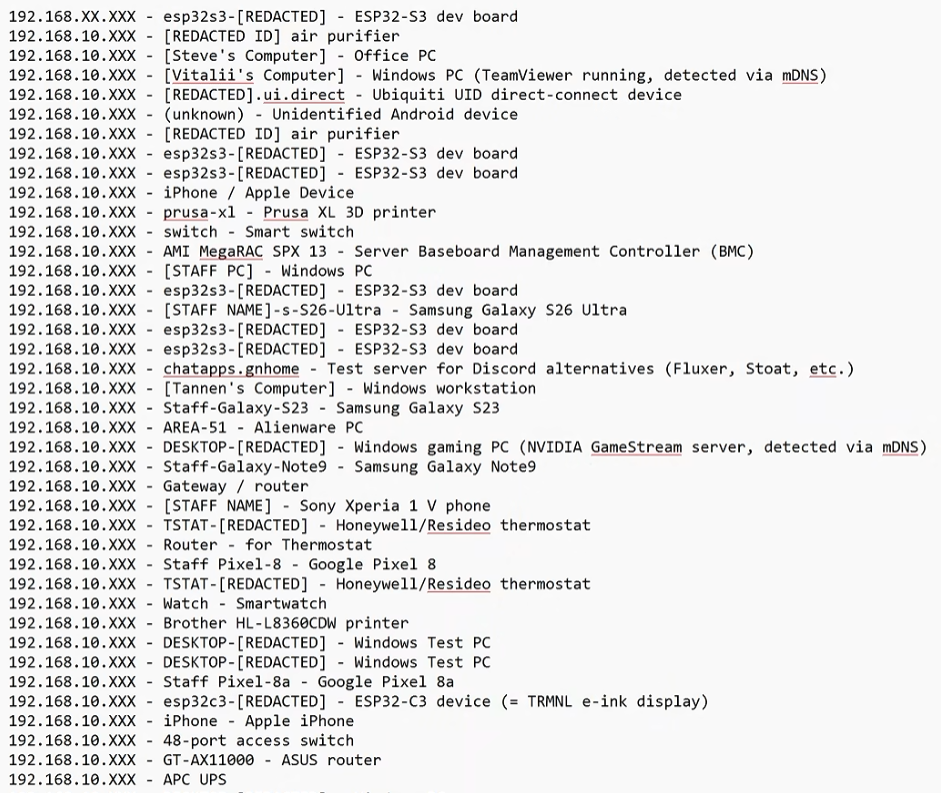
Mr. Bruh, a videóban szereplő másik segítő, további információt is mutatott, hogy mit rögzít még a tévé, kiemelve, hogy mind a két kutatótárs tévéje körbetérképezte a környéken elérhető hálózatokat, ezzel geolokálva őket. És arra is felhívják a figyelmet, hogy egy egyszerű HDMI-bemenetet is képes monitorozni. A legtöbb tévének van általában egy, saját márkás, kereskedelmi tévé funkciója, ami a megvizsgált LG tévéken azt mutatja, hogy a tevékenységed monitorozva van, és más nagyobb cégekhez is be van kötve. A legfélelmetesebb az, hogy semmi privátszférád nincs, miközben ezen a funkción keresztül nézel kereskedelmi tévét, mert a DNS-en keresztül visszakövethetők, LANon, az internet szolgáltatódon, vagy a kormányon keresztül. A bemutatott tévék kb havonta 4 Gb adatot küldtek vissza az LG-nek.

A gyártó még más ravasz módokon is megnehezíti, hogy be tudd állítani a terméket korlátozó funkciókat és az adatáramlást. Pár beállítás megtévesztő már ránézésre, és első bekapcsolásnál alapból olyanok is engedélyezve voltak, mint az adatoddal való kereskedelem. Emelett a beüzemelésnél a “Kiválaszt mind” opciót promotálja a tévé, amikor az Ászf és más különböző szerződéseket kell elfogadni: ezzel beleegyeztetve a megfigyelésedbe. De ha még be is állítod, hogy a tévéd ne kereskedjen és monitorozza a tevékenységed, egy legutolsó adatgyűjtést még elküld a cégnek. Ezek után még küld néha értesítést a gyártónak, hogy mikor kapcsolod be a tévéd. A videó részletesen belemegy, mit és hogyan rögzít a gyártó, és hogy ezeket az információkat hogyan tudták megszerezni.
A kutatás során az is kiderült, hogy a tévé felveszi a hangod, átalakítja azt és kombinálja egy digitális ujjlenyomattá, majd ezt visszaküldi az LG szervereire. Ha azt gondolod, ez a folyamat megállítható annyival, hogy kihúzod az internet kábelt, van egy rossz hírem: a tévé képes az információ tárolására, és amikor újra elérhető lesz az internet a készülék számára, akkor tölti fel az elmentett adatokat. A New York Times is megírta egy részletesebb cikkben, hogy a tévéken offline állapotban is folytatódik az ACR-en keresztüli adatgyűjtés.
A videó második felében bemutatják, hogyan férnek hozzá a tévéhez, és hogy ezt mások hogyan tudják kihasználni információgyűjtésre. Még azelőtt, hogy elfogadtak volna bármilyen feltételt, a tévé rögzített egy hangfájlt, amit sikerült kinyerni. Habár az anyag rossz minőségű, ha valaki ért hozzá, be tudja állítani, hogy érthető legyen a hangsáv. Az igazán félelmetes ebben, hogy hiába van lehetőség elnémítani a tévé beépített mikrofonját, az attól még képes rögzíteni. Képes adatot gyűjteni bluetooth-on és usb-n keresztül egyaránt. A távirányítóban lévő, egy gombnyomással használható mikrofonról nem is beszélve. Az is szemlélteti a videó, hogy a tévé beállításainak kapcsolgatása miért csak látszatmegoldás, hogyan működik ha külső eszközt csatlakoztatsz a tévéhez és hogy lehet azt az eszközt adatgyűjtésre használni. A videó második tesztje arra világít rá, hogy a legtöbb tévé alapból beépített mikrofonnal rendelkezik, és általában egy olyan távirányítóval, amiben szintén beépített mikrofon van, a hangvezérlés érdekében. Miután a tévé felveszi a hangodat, átírja ezt egy nem titkosított txt-fáljba, hogy később ezt is vizsgálni tudja az LG. Habár a cég azt állítja, nem vesznek fel háttérzajt, a beállításokban erre már rácáfolnak azzal, hogy a vezérlést befolyásolhatja a háttérzaj. A videóban látszik,hogy a tévé kb 10-15 másodperces beszédészleléssel rendelkezik, és az első teszten képes volt majdnem két teljes mondatot felvenni. Később a srácok ellenőrizték a fájlokat, hogy mit rögzített a tévé, és hallani benne, ahogy a tévé csippan, jelezve, hogy hangot és utasítást keres. A tévét egy távolságtesztnek is alávetik, legmesszebb 70 lábról (21,3 m) beszél az egyik videókészítő, amit a tévé képes rögzíteni és rákeresni: cáfolva az LG korábbi állítását a háttérzaj rögzítéséről.
Az LG biztonsági kockázatai nem állnak meg itt. Hatalmas probléma merült fel júniusban, amikor kiderült, hogy az LG app storeból az alkalmazások 43%-a, főleg ingyenes alkalmazások és játékok, átalakítják a tévé rezidenciális proxyját (olyan közvetítő szerver, amelynek az IP-címét egy internetszolgáltató (ISP) adta ki egy valós otthoni felhasználónak), ami megengedte az alkalmazásokat gyártó cégeknek, hogy az internetes forgalmukat a felhasználókon keresztül vezessék át. Erre reagálva az LG biztosította a nagyközönséget arról, dolgoznak a fejlesztőkkel, hogy eltávolítsák ezt a funkciót, és amelyik fejlesztő nem működik együtt, annak a hozzáférését felfüggesztik. Emelett az LG megnehezíti az otthoni felhasználóknak, hogy a cég és a tévé adatáramlása közé álljon és dekódolhassa, milyen információt küld az eszközöd a vállalatnak.
Az általános felhasználási szerződés is bődületes, ugyanis a különböző feltételek megértéséhez akár egy ügyvéd egy napi munkája is szükséges lehet. Az emberek töredéke olvassa el valójában a felhasználási szerződést, és legtöbbször kiválasztod és elfogadod az összeset, ezzel felhatalmazást nyújtva, hogy ilyen és ehhez hasonló technikákkal megfigyelhessenek. Viszont az LG úgy építette fel a kezelőfelületet, hogy automatikusan a “Mind kiválasztása” (“Select all”) van megjelölve, ezzel utat nyitva a ACR-nek, aminek elfogadása nem kötelező feltétele a rendeltetésszerű használatnak. A szerződésekben az LG itt tudatja velünk, hogy milyen eszközöket milyen módon fog listázni a tévénk, csak azért, hogy ezeket az információkat később kombinálhassák és értékesíthessék.
A videó végénkét személy is megszólal, az egyik Lewis Rossman tartalomgyártó, aki arról beszél, hogyan tudják rákényszeríteni a vásárlót, hogy elfogadja a felhasználási szerződést úgy, hogy valójában még ki sem nyitotta a dobozt. És a cikk elején említett Aaron, aki kifejti a veszélyeit annak, ha ezek az eszközök bizalmas orvosi adatok köré kerülnek. Nagyon ügyesen rávilágít arra, hogy egy orvos, amikor LG-termék közelében beszélget egy pácienssel, potenciálisan harmadik fél kezébe kerülhet a beteg bizalmas orvosi adatai.
A videó vége előtt megkérdezik Kevint, a Fulu alapítvány ügyvezető igazgatóját, aki specifikusan az ellen tevékenykedik, hogy a fent említett DMCA 1201-es határozat, ami megakadályozza (sőt bünteti), hogy letöröld az ACR szoftverét a tévédről, megszűnjön.
A DMCA-t azért hozták létre a 90-es évek végén, hogy megakadályozzák a CD-kkel és a DVD-kkel való kalózkodást. Ez a szabály viszont kiterjed a számítógépekre, így a felhasználó nem kerülheti meg a digitális zárat, hogy kedvére alakítson a meglévő hardvere programjain. Ez azt teszi lehetővé, hogy a megvett elektronikai eszközünket valójában nem birtokoljuk. Ugyanez a határozat akadályozza meg, hogy modern elektronikai eszközeink javíthatóak legyenek. Ha netalántán mégis megkerülnénk és kicserélnénk vagy letörölnénk a nem tetsző szoftvert, akkor akár 500.000 dollárra és 5 év börtönre is ítélhetnek Amerikában.